2019년 프랑스 경찰과 보안업체의 공조로 무력화된 가상화폐 채굴 악성코드 '레타덥(Retadup)'이 7년 만에 다시 활동하고 있다고 글로벌 보안기업 카스퍼스키가 11월 19일 발표했다. 신원이 확인되지 않은 공격자들이 2024년 레타덥의 옛 서버 주소를 다시 등록했고, 오래된 USB에 남아 있던 레타덥이 이 주소에 접속하면 새 악성코드 '커피로더(CoffeeLoader)'를 내려받는다. 카스퍼스키는 올해 1~9월에만 레타덥 공격 시도 약 1만5000건을 차단했다.
목차
- 레타덥 뜻, 어떤 악성코드인가
- 7년 전 레타덥은 어떻게 퇴치됐나
- 레타덥은 왜 다시 살아났나
- 레타덥이 내려받는 새 악성코드 '커피로더'
- 레타덥 감염 예방 수칙
1. 레타덥 뜻, 어떤 악성코드인가
레타덥은 영문 악성코드 이름 'Retadup'을 한글로 옮긴 것으로, USB 같은 이동식 저장장치를 타고 스스로 복제·확산하는 웜(worm) 형태의 악성코드다. 감염된 컴퓨터를 하나의 봇넷으로 묶어 주로 가상화폐 채굴 프로그램을 설치하는 데 쓰였고, 2017년 광범위하게 퍼졌다.
웜은 사용자가 따로 실행하지 않아도 네트워크나 저장장치를 통해 다른 기기로 스스로 옮겨 가는 악성코드를 말한다. 봇넷은 공격자가 원격으로 명령을 내릴 수 있도록 감염된 컴퓨터 여러 대를 묶은 네트워크다.
레타덥은 자동화 도구인 오토잇(AutoIt)으로 작성됐다. 컴퓨터에 연결된 USB나 외장 디스크에 숨김 파일과 바로가기(LNK) 파일 형태로 자신을 복사하고, 다른 사람이 그 USB를 다른 컴퓨터에 꽂아 바로가기를 열면 새 컴퓨터에 설치된다. 감염된 컴퓨터는 공격자의 명령제어(C2) 서버 지시에 따라 가상화폐 모네로(Monero)를 채굴했고, 정보 탈취형 악성코드나 랜섬웨어를 내려받는 통로로도 쓰였다.
2. 7년 전 레타덥은 어떻게 퇴치됐나
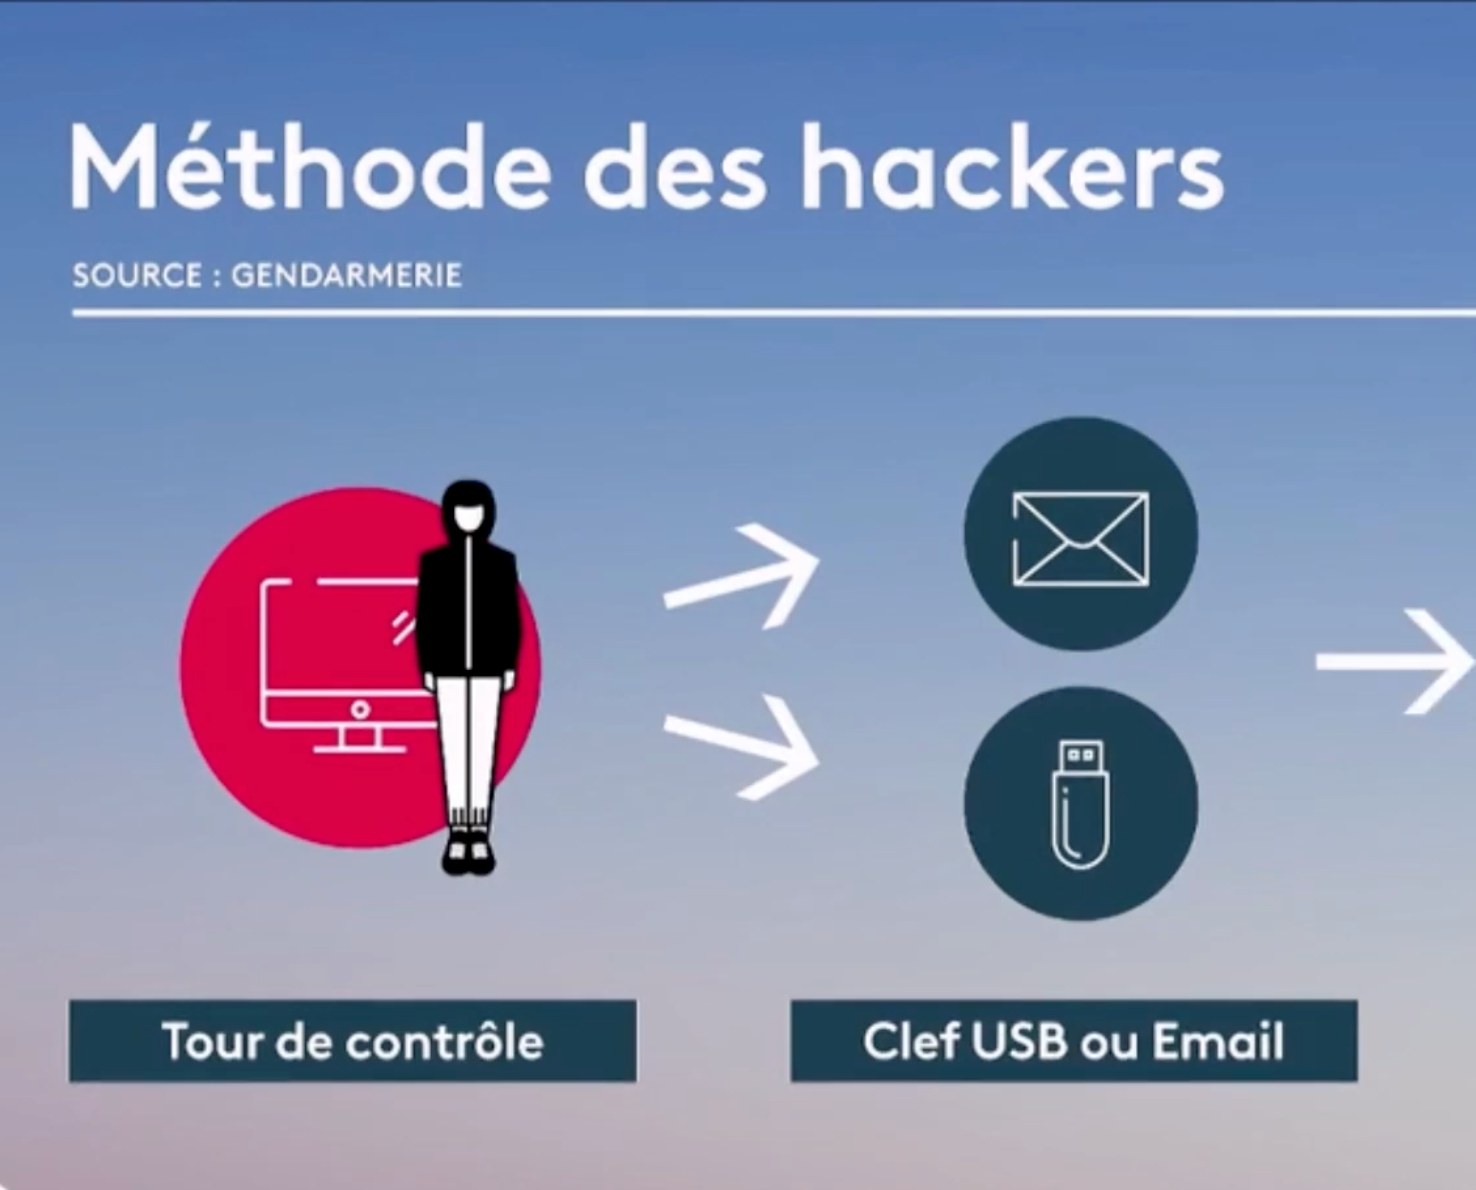
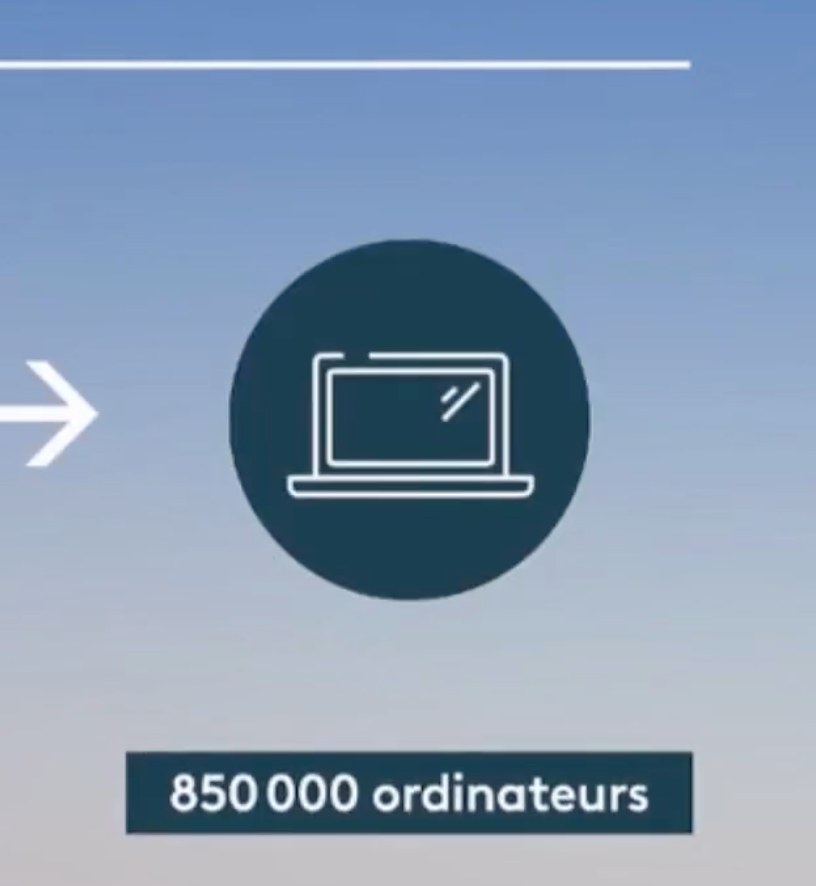
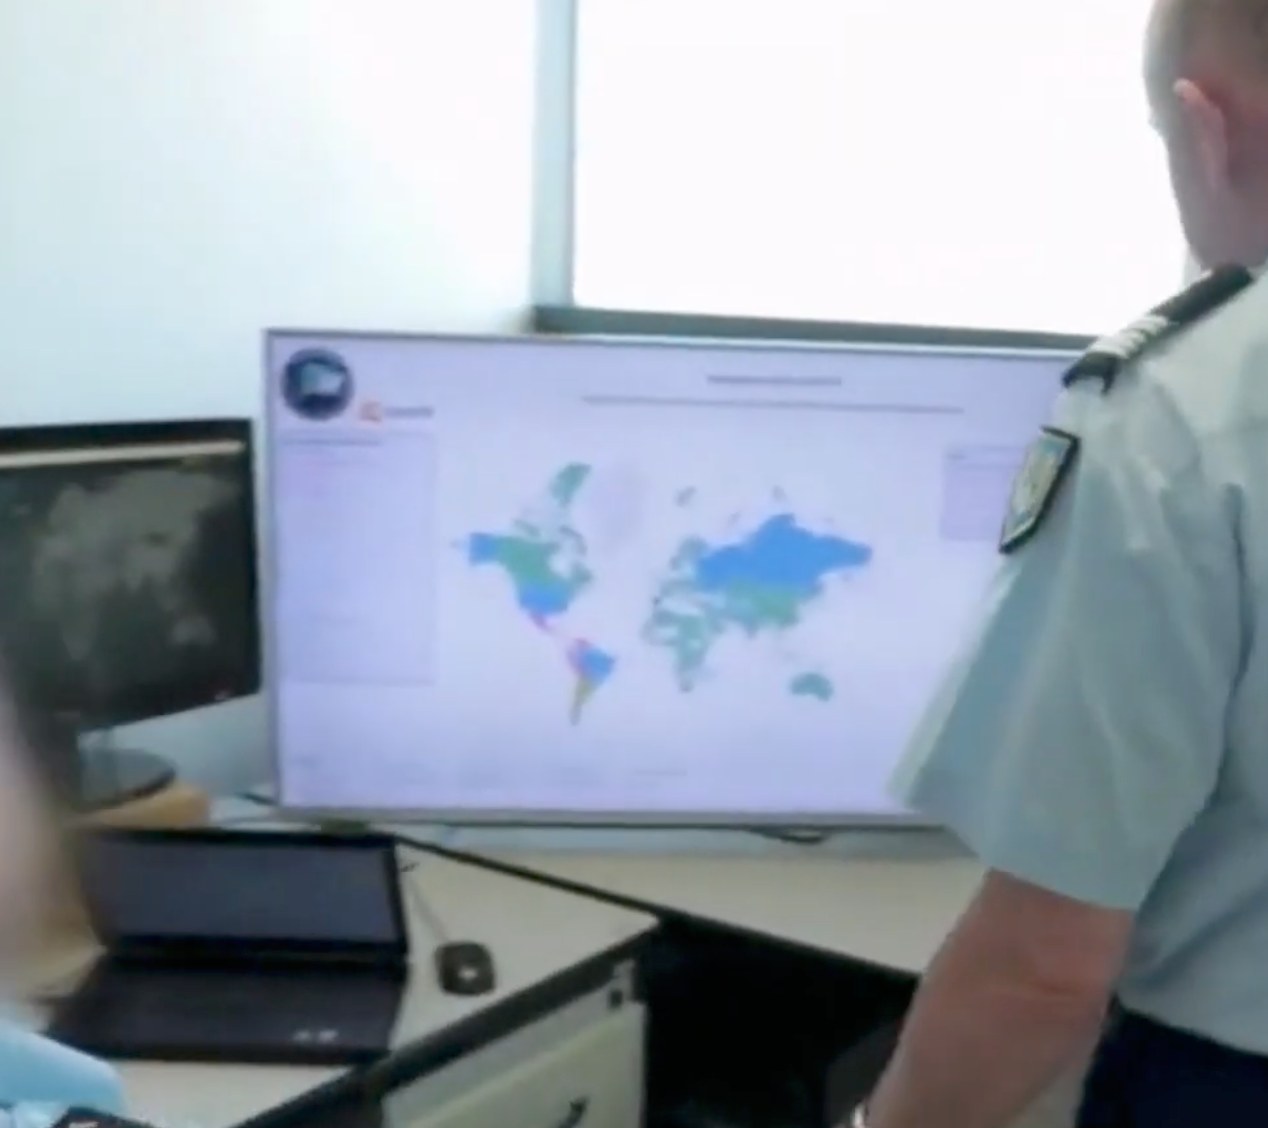
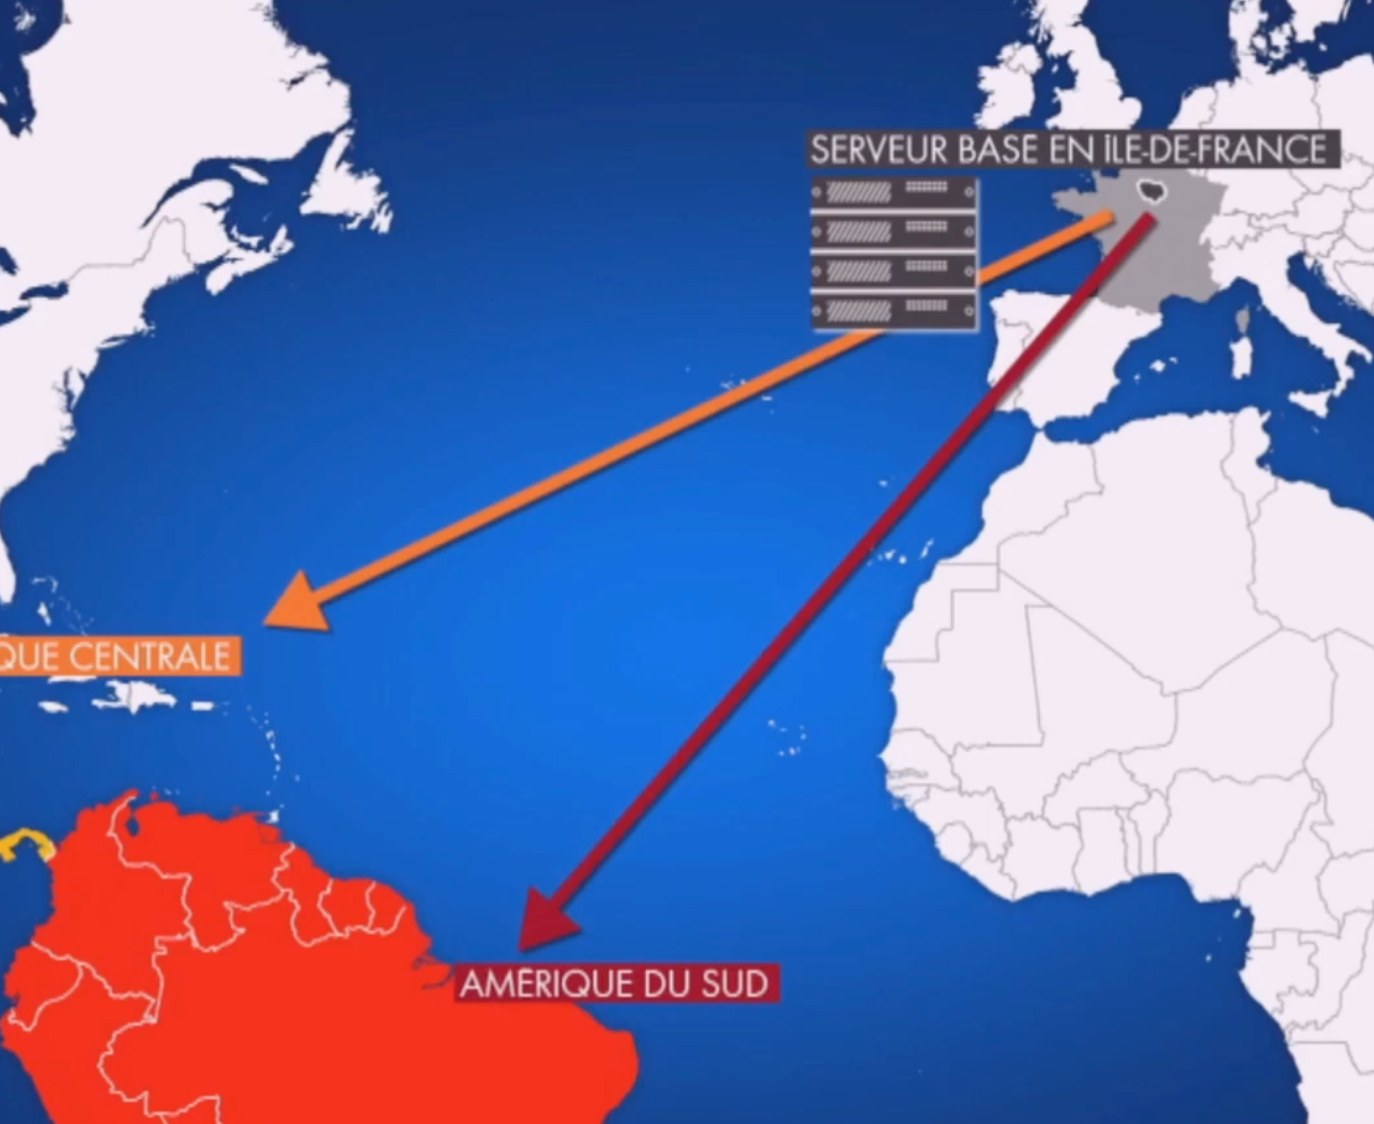
레타덥은 2019년 프랑스 국가헌병대 사이버범죄대응센터(C3N)와 보안업체 어베스트(Avast)의 공조로 무력화됐다. 수사기관이 레타덥의 명령제어 서버를 장악한 뒤 감염 기기에 스스로 삭제하라는 명령을 보내 85만 대 이상의 컴퓨터에서 악성코드를 지웠다.
2019년 레타덥 퇴치 과정을 정리했다.
| 항목 | 내용 |
| 퇴치 시기 | 2019년 7월(공격자 통제권 상실 7월 8일) |
| 참여 기관 | 프랑스 국가헌병대 C3N, 어베스트, 미국 FBI |
| 치료된 기기 | 85만 대 이상 |
| 주요 피해 지역 | 중남미(페루, 베네수엘라, 볼리비아, 멕시코, 에콰도르 순) |
| 주요 용도 | 모네로 채굴, 추가 악성코드 유포 |
| 퇴치 방식 | C2 서버 교체 후 자체 삭제 명령 전송 |
어베스트는 레타덥의 명령제어 통신 방식에 설계상 허점이 있다는 점을 찾아냈고, 프랑스 경찰은 2019년 7월 검찰 승인을 받아 프랑스에 있던 서버를 어베스트가 만든 서버로 바꿨다. 미국에 있던 일부 인프라는 FBI가 처리했다. 당시 감염 피해자는 대부분 중남미에 있었고, 85% 이상은 별도의 보안 프로그램을 쓰지 않았다.
3. 레타덥은 왜 다시 살아났나
레타덥이 다시 활동하는 이유는 2019년 무력화 당시 인터넷에 연결되지 않은 컴퓨터나 USB에 남아 있던 레타덥이 지워지지 않았기 때문이다. 2024년 공격자들이 레타덥이 쓰던 옛 서버 도메인을 다시 등록하면서, 이렇게 잠들어 있던 레타덥이 연결할 곳이 다시 생겼다.
카스퍼스키에 따르면 공격자들은 만료된 'alphanoob', 'radnewage' 등의 .com 도메인을 재등록해 새 공격 인프라를 만들었다. 과거 감염된 USB를 컴퓨터에 꽂으면 레타덥이 원래 알고 있던 서버 주소로 접속하고, 정상 응답을 받은 뒤 새 악성코드를 내려받는다. 재등록된 서버는 처음에는 또 다른 로더형 악성코드인 스모크로더(SmokeLoader)를 유포했고, 2025년 초부터 커피로더를 내려보내기 시작했다.
2017년 버전의 레타덥이 2026년 8월에도 이 서버와 명령을 주고받은 사실이 확인됐다. 서버를 되살린 공격자가 레타덥 원작자와 같은 인물인지는 밝혀지지 않았다.
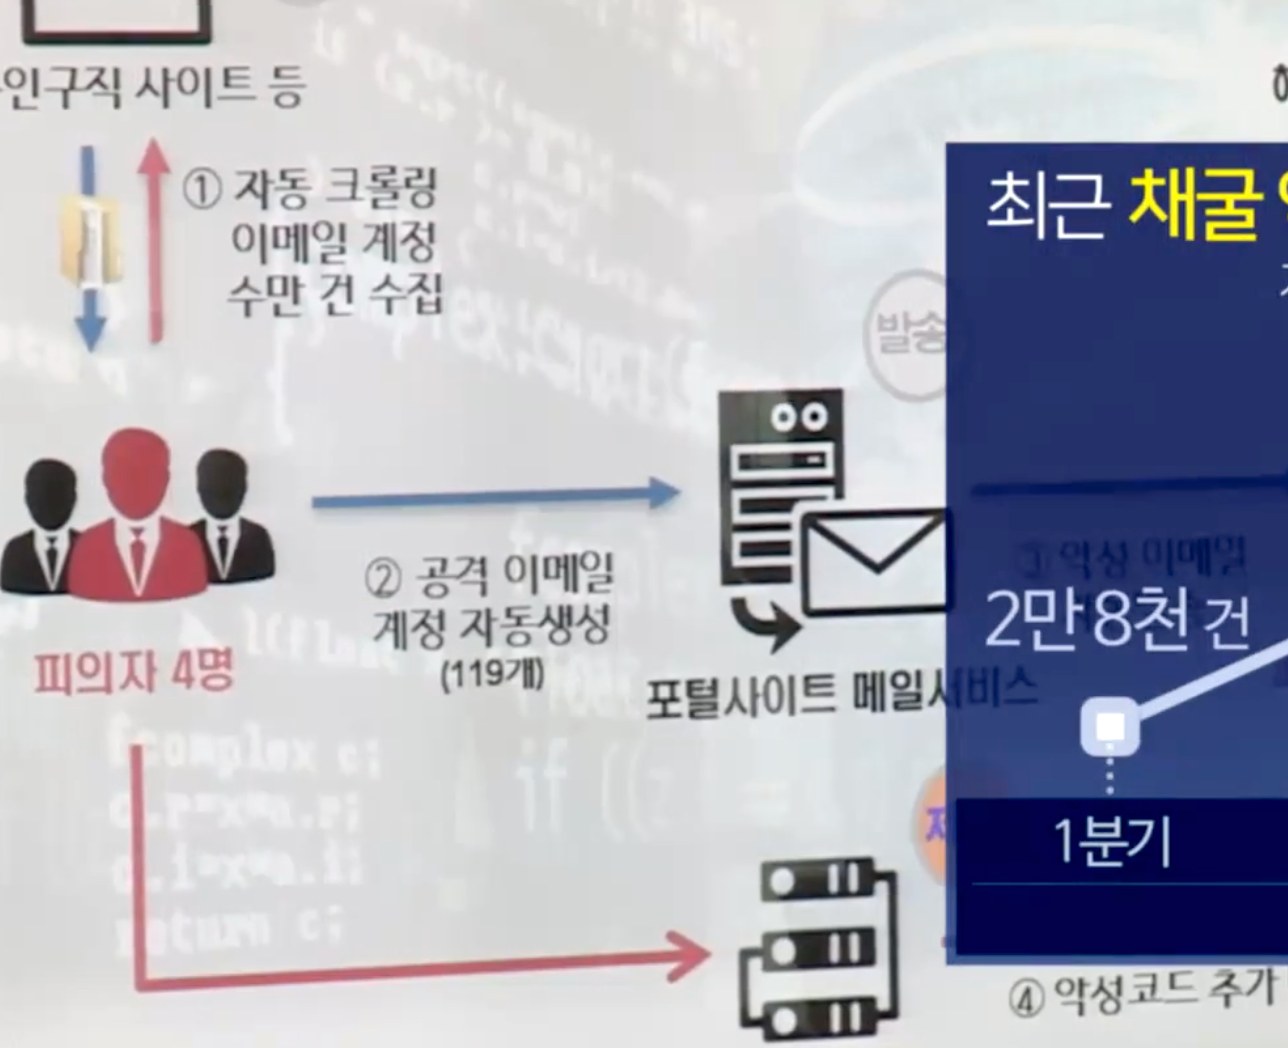
카스퍼스키 제품은 2026년 1~9월 약 1만5000건의 레타덥 감염 시도를 차단했다. 공격 시도는 페루, 앙골라, 볼리비아, 러시아 등에서 확인됐다. 이 수치는 차단된 감염 시도 건수로, 실제 감염 확정 건수와는 다르다. 한국 내 피해 사례는 발표 내용에 포함되지 않았다.
카스퍼스키 수석 악성코드 분석가 올레그 쿠프레예프는 "선반에 오랫동안 방치된 오래된 USB 메모리도 피싱 이메일만큼 위험할 수 있다"며 "7년 전에 차단된 웜도 오늘날 훨씬 더 정교한 공격의 출발점이 될 수 있다"고 말했다.
4. 레타덥이 내려받는 새 악성코드 '커피로더'
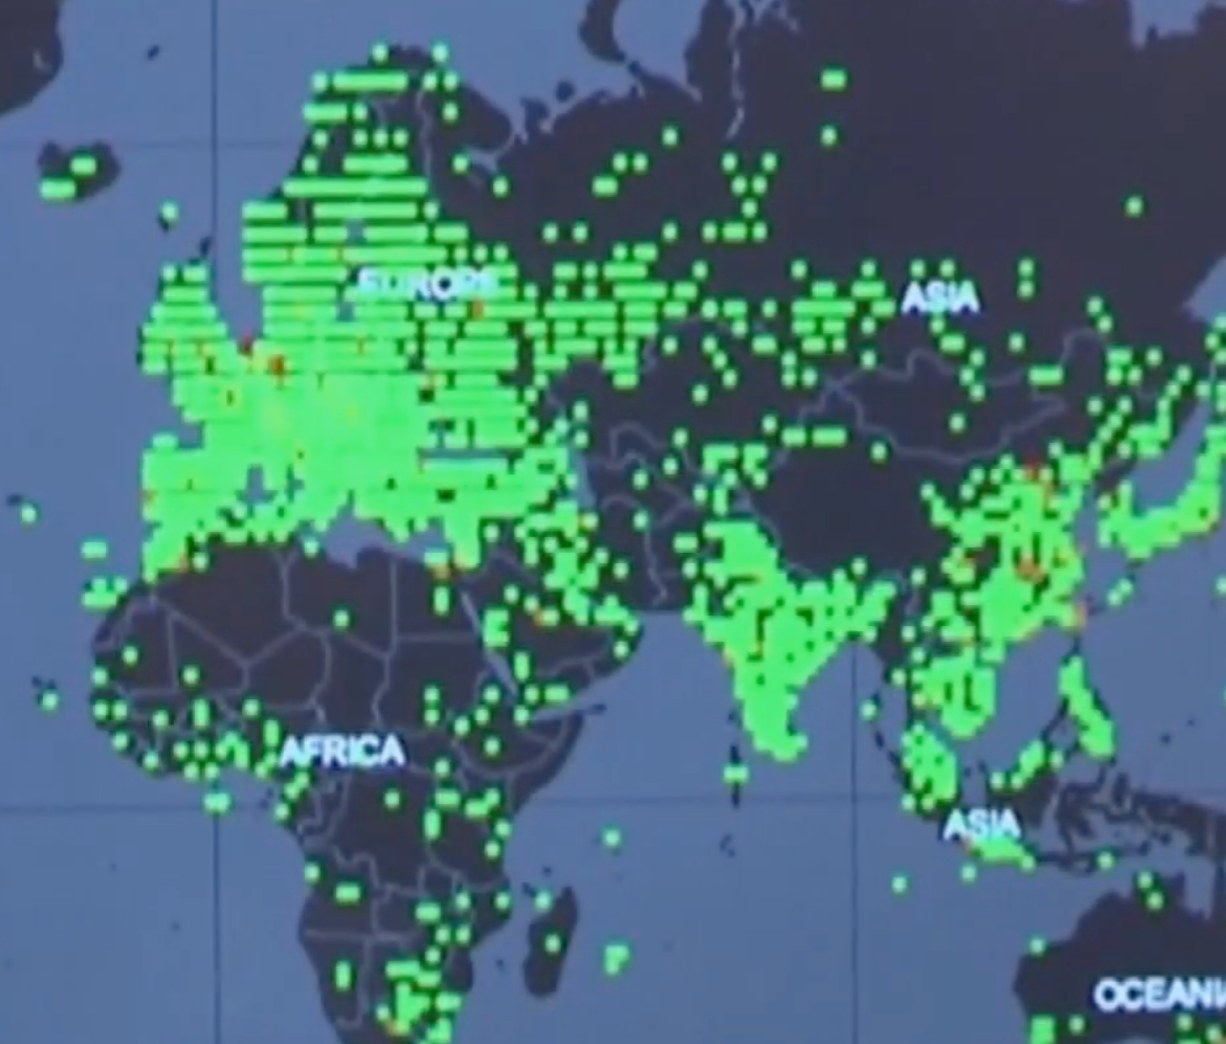
되살아난 레타덥이 내려받는 커피로더는 다른 악성코드를 설치하는 '로더'형 악성코드다. 그래픽카드(GPU) 기능으로 자신의 코드를 복호화해 보안 분석용 가상 환경에서 탐지를 피하고, 공격자의 명령에 따라 정보 탈취형 악성코드나 랜섬웨어를 내려받는다.
커피로더는 암호화된 코드 조각 형태로 들어온 뒤 그래픽카드 기능을 이용해 스스로 해독된다. 해독이 끝나면 컴퓨터 시작 프로그램에 자신을 등록하고 레지스트리를 수정해 사용자가 쉽게 지울 수 없게 만든다. 이후 공격자에게서 암호화되고 디지털 서명된 명령을 받아 추가 프로그램을 설치한다.

2019년 이전 레타덥이 주로 가상화폐 채굴에 쓰였다면, 지금은 커피로더를 거쳐 개인정보를 빼가거나 파일을 잠그고 돈을 요구하는 공격으로 이어질 수 있다.
5. 레타덥 감염 예방 수칙
레타덥은 오래된 USB를 통해 감염되므로, 이동식 저장장치의 자동 실행을 끄고 사용 전 백신으로 전체 검사를 하는 것이 기본이다. 카스퍼스키는 오래된 저장장치에 든 바로가기 파일이나 프로그램, 스크립트를 함부로 실행하지 말라고 권고했다.
카스퍼스키가 제시한 예방 수칙은 다음과 같다. 운영체제와 보안 프로그램을 최신 상태로 유지하고, 윈도우뿐 아니라 맥과 리눅스 기기에도 보안 솔루션을 설치한다. 파일 확장자가 보이도록 설정해 바로가기(LNK) 파일을 구분하고, 오래 쓰지 않은 컴퓨터는 인터넷에 연결하기 전에 깨끗한 다른 컴퓨터에서 만든 부팅용 백신 USB로 먼저 검사한다. 중요한 데이터는 주 컴퓨터와 분리된 저장장치에 최소 한 개 이상 백업해 둔다.
FAQ
Q1. 레타덥은 무엇인가요?
USB를 통해 퍼지는 웜 형태의 악성코드로, 감염된 컴퓨터를 봇넷으로 묶어 가상화폐 채굴 등에 이용했습니다.
Q2. 레타덥은 언제 퇴치됐나요?
2019년 프랑스 경찰과 어베스트가 명령제어 서버를 장악해 85만 대 이상의 컴퓨터에서 삭제했습니다.
Q3. 레타덥은 왜 다시 나타났나요?
2024년 공격자들이 옛 서버 도메인을 재등록해, 오래된 USB에 남은 레타덥이 다시 서버에 접속하게 됐습니다.
Q4. 레타덥 공격은 얼마나 확인됐나요?
카스퍼스키는 2026년 1~9월 약 1만5000건의 공격 시도를 차단했습니다.
Q5. 레타덥을 예방하려면?
USB 자동 실행을 끄고, 사용 전 백신 검사를 하고, 출처가 불분명한 바로가기 파일을 실행하지 않아야 합니다.
자료 출처
연합뉴스 — 7년 전 퇴치된 가상화폐 채굴 악성코드 '레타덥' 부활 (2026.11.19)
카스퍼스키 — Computer necromancy: when malware comes back from the dead (2026.11)
-
이진우 심정지 사망 행방불명 4시간만에 천호동 모텔 심정지 발견 현재상황
법학적성시험(LEET) 첫 만점자로 알려진 이진우 씨가 11월 19일 오후 1시 12분께 서울 강동구에서 심정지 상태로 경찰에 발견됐다. 오전 8시 42분 신변 우려 신고가 접수된 지 약 4시간 30분 만이다.
money-phd.com
박찬종 별세 | 프로필 나이 학력 경력 '14대 대선출마 시신기증'
5선 국회의원이자 1992년 제14대 대통령 선거에 출마했던 박찬종 전 의원이 11월 18일 숙환으로 별세했다. 향년 87세. 고인은 1992년 약속한 대로 연세대 세브란스병원에 시신을 기증했고, 유족은 빈
money-phd.com
리트 만점자 이진우 공개 검증 불참 연락두절 | 고발 수사 처벌 수위 입학취소 가능성
법학적성시험(LEET) 사상 첫 만점자로 알려진 이진우 씨가 11월 19일 예정된 수능 국어 공개 검증에 나타나지 않았고, 전날부터 연락이 끊긴 상태다. 주최 측은 검증을 종료하고 경찰에 신변 확인
money-phd.com
이적 정재형 뉴욕 여행 후 손절 결심 ' 분량 생각만'
가수 이적이 11월 18일 방송된 MBC '라디오스타'에서 정재형과 뉴욕 여행을 다녀온 뒤 다시는 같이 촬영하거나 여행하지 않겠다고 생각했다고 털어놨다. 정재형이 유튜브 촬영 분량만 신경 쓰며
money-phd.com
'유용한정보' 카테고리의 다른 글
| 이진우 심정지 사망 행방불명 4시간만에 천호동 모텔 심정지 발견 현재상황 (0) | 2026.11.19 |
|---|---|
| 박찬종 별세 | 프로필 나이 학력 경력 '14대 대선출마 시신기증' (0) | 2026.11.19 |
| 리트 만점자 이진우 공개 검증 불참 연락두절 | 고발 수사 처벌 수위 입학취소 가능성 (0) | 2026.11.19 |
| 이적 정재형 뉴욕 여행 후 손절 결심 ' 분량 생각만' (0) | 2026.11.19 |
| APEC 정상회의 | 개최 일정 참가국 주요 의제 (0) | 2026.11.19 |


